AI hack miễn phí đang nhắm vào các ngân hàng ở Đông Nam Á
Microsoft cho biết một nhóm hack đặt tại Campuchia từ tháng 10 dùng ARTEX, công cụ AI mã nguồn mở tự động hóa tấn công, để nhắm vào các tổ chức tài chính chủ yếu ở Đông Nam Á.
Ngày 6/11, Microsoft cho biết một nhóm hack vì tiền, đặt tại Campuchia và được hãng theo dõi dưới tên Storm-3358, từ tháng 10 đã dùng công cụ AI ARTEX để nhắm vào các tổ chức tài chính. Mục tiêu chính là các tổ chức tài chính ở Đông Nam Á, kèm một số ít tổ chức tài chính lớn ở nơi khác. Báo cáo của Microsoft không nêu số nạn nhân, thiệt hại hay quốc gia cụ thể.
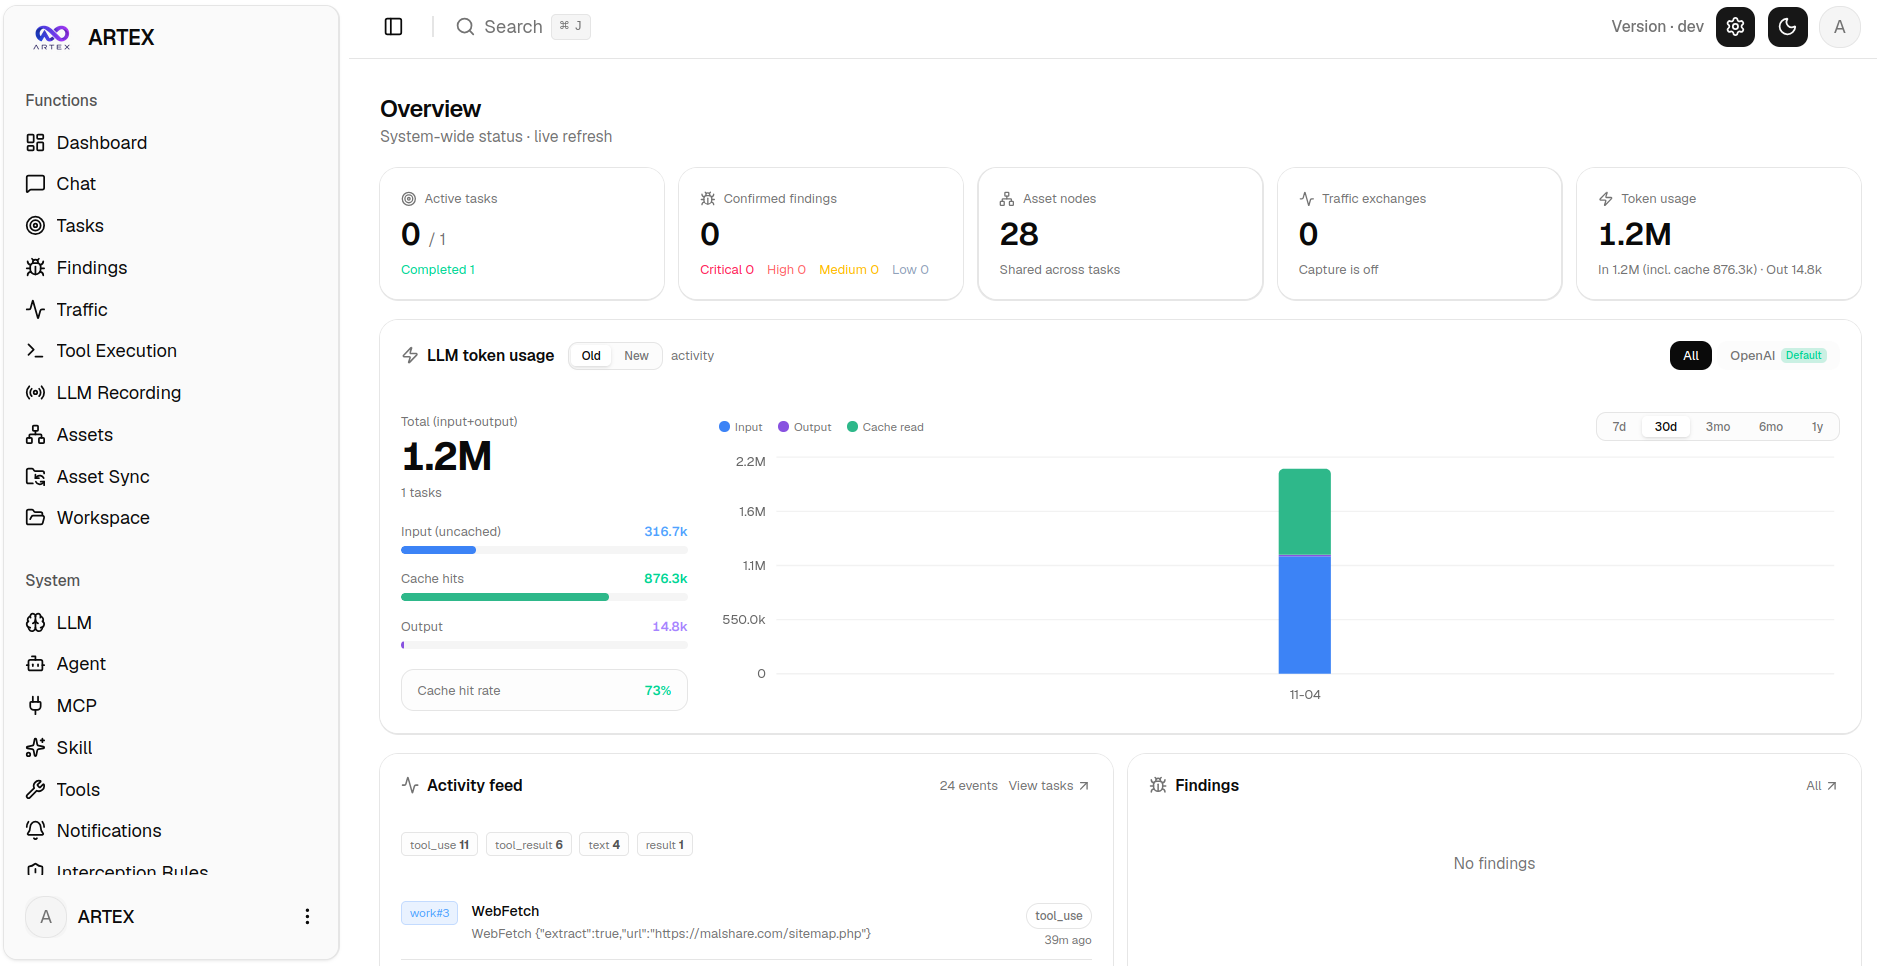
Giao diện bảng điều khiển của ARTEX theo mô tả của Censys
ARTEX là một bộ phần mềm miễn phí gồm nhiều "tác tử" AI (AI agents), tự chạy cả một cuộc thử xâm nhập, từ dò tìm điểm yếu đến lấy dữ liệu, mà gần như không cần con người can thiệp. Nó dùng được với nhiều mô hình AI khác nhau. ARTEX do một kỹ sư Trung Quốc phát triển để phục vụ kiểm thử an ninh hợp pháp và đăng lên GitHub ngày 26/7. Sau khi bị lạm dụng, tác giả chuyển sang mã đóng, nhưng các bản sao vẫn đang lưu hành.
Theo Microsoft, nhóm này dùng ARTEX cùng các công cụ tự động thông thường để quét các hệ thống nối internet, khai thác những lỗi như tải tệp lên không cần đăng nhập, rồi cài phần mềm điều khiển từ xa mã nguồn mở để ở lại và di chuyển trong mạng. Kỹ thuật không mới. Điểm khác là tốc độ: AI thử liên tục nhiều biến thể và chuyển sang bước tiếp theo trong vài giây.
Đây không phải lần đầu ARTEX xuất hiện. Đầu tháng 10, CrowdStrike liên hệ nó với một chiến dịch nhắm vào các tổ chức tài chính Hàn Quốc từ cuối tháng 9, trong đó kẻ tấn công dùng ARTEX cùng mô hình Claude của Anthropic. CrowdStrike nhận định với mức tin cậy vừa phải rằng kẻ tấn công nói tiếng Trung và có động cơ tài chính.
Ngày 21/10, Microsoft nêu một trường hợp quy mô hơn. Hãng cho biết Storm-0940, nhóm mà Microsoft đánh giá là có liên hệ với nhà nước Trung Quốc, từ tháng 9 dùng ARTEX để tự động hóa các cuộc tấn công nhắm vào hàng trăm tổ chức thuộc nhiều ngành. Có những trường hợp chưa đến 3 giờ từ lúc chọn mục tiêu đến lúc có quyền cao trên hạ tầng đám mây, dù phần lớn các cuộc tấn công không thành công. Liên quan vụ xâm nhập ứng dụng sao lưu ConnectWise, nhóm này dùng ARTEX để thử đăng nhập vào hơn 2.250 tổ chức dùng Microsoft 365. Riêng một đợt dò mật khẩu từ 10 đến 14/10 nhắm 327 tài khoản ở 8 tổ chức tạo ra hơn 151.000 lần đăng nhập thất bại, đỉnh điểm 2.900 lần mỗi phút, và Microsoft không ghi nhận lần đăng nhập thành công nào trong đợt đó. Hãng nhấn mạnh sự việc không xuất phát từ lỗ hổng trong hệ thống của Microsoft.
Hôm 5/11, Microsoft bổ sung rằng ARTEX còn được dùng để tìm trên GitHub các khóa và thông tin bí mật của ứng dụng bị đăng nhầm công khai.
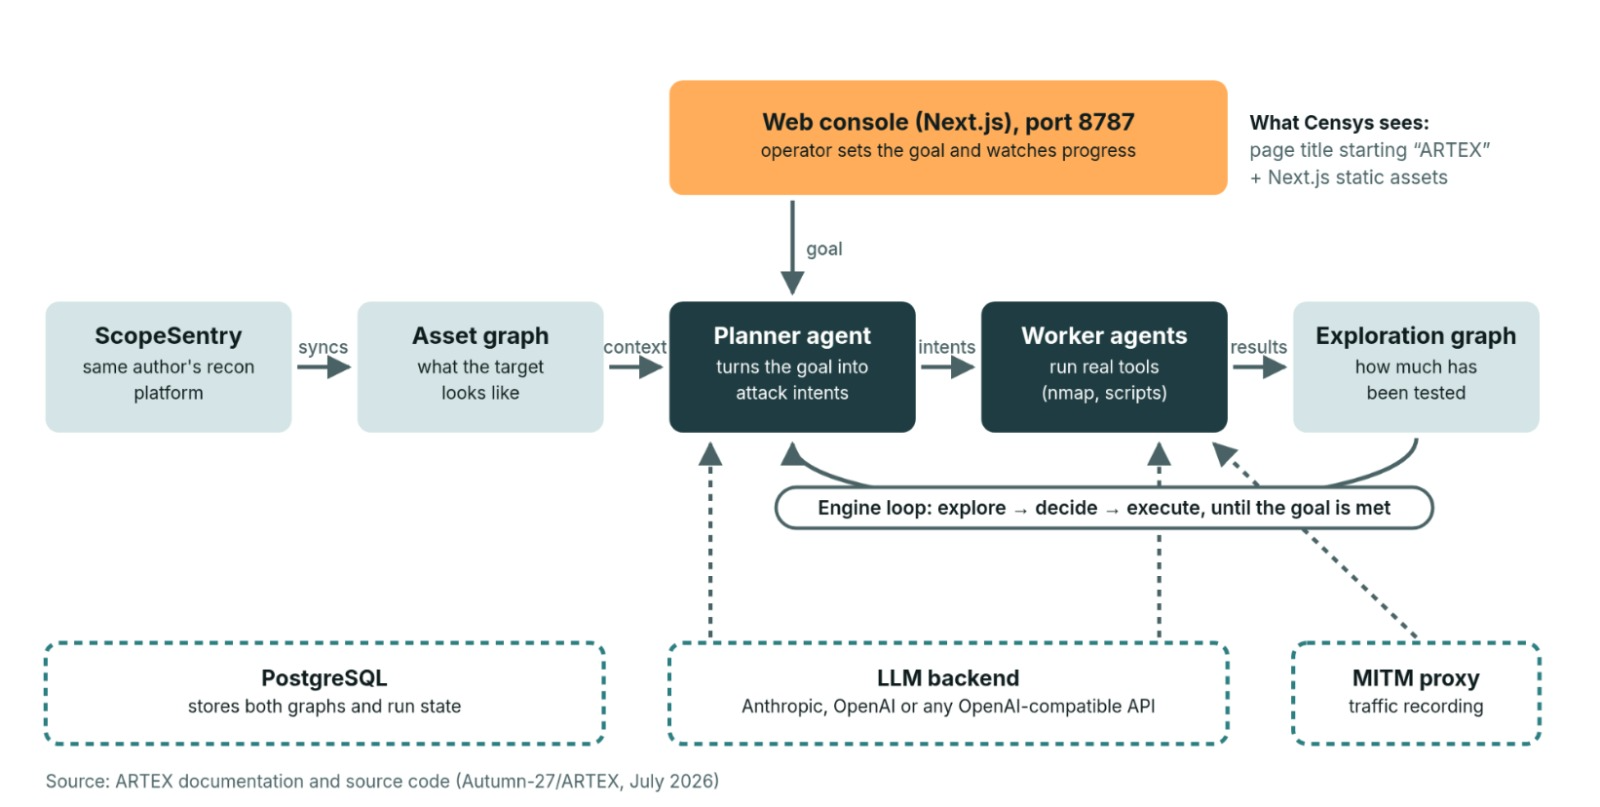
Sơ đồ quy trình làm việc của ARTEX với ScopeSentry
Cũng trong tuần này, công ty quét internet Censys cho biết đã đếm được 1.465 máy chủ để lộ bảng điều khiển ARTEX ra internet tính đến 4/11, tương đương khoảng 815 bản triển khai khác nhau. Trong đó có 726 máy ở Mỹ, 387 ở Hồng Kông và 177 ở Trung Quốc. 32 máy còn để ngỏ thư mục chứa công cụ tấn công. Censys lưu ý một số máy có thể do người kiểm thử hợp pháp vận hành, nên không phải máy nào cũng thuộc kẻ xấu.
Để phát hiện, Microsoft chỉ ra dấu hiệu của AI đang quét là rất nhiều kiểu yêu cầu trong thời gian ngắn, cùng một kỹ thuật được thử lặp lại với nhiều biến thể, và việc dùng các công cụ quen thuộc như Nmap hay curl. Chặn theo những dấu hiệu này không đủ để ngăn tấn công, vì AI đổi cách rất nhanh. Hãng khuyên dùng hệ thống bẫy giả, những mục tiêu hấp dẫn nhưng vô giá trị để kéo AI đi lạc, kèm cơ chế làm chậm và tạo "chiến thắng giả" để AI dừng sớm.
Microsoft kết luận đây là xu hướng kẻ tấn công dùng AI đẩy nhanh mọi giai đoạn của một cuộc tấn công, và phía phòng thủ cũng cần dùng AI để điều tra trong các môi trường lớn.
Đời sống & Pháp luật
Theo Đời sống & Pháp luật
Copy link
Link bài gốc
Lấy link!
https://doisongphapluat.nguoiduatin.vn/ai-hack-mien-phi-dang-nham-vao-cac-ngan-hang-o-dong-nam-a-a676440.html
Từ Khóa:
CÙNG CHUYÊN MỤC
Tổng Thư ký NATO phản pháo châu Âu về thương vụ mua nhiên liệu từ Nga
22:00 , 08/11/2026