Chỉ mất 3 giờ, AI tìm được lỗ hổng nghiêm trọng trong Java, chỉ bằng cách nhập AAAAAAA...
Với sự phổ biến của Java trong đời sống hàng ngày của thế giới, đây là một lỗ hổng vô cùng nghiêm trọng, đặc biệt là khi không thể hoàn toàn vá được nó.
- 20-11-2026Elon Musk sắp tung ra thị trường "cứu tinh hạnh phúc gia đình": Robot Optimus sẽ biết rửa bát, đổ rác và làm việc nhà trong 18 tháng nữa
- 20-11-2026Anthropic định giá 2.000 tỷ USD: Phép thử niềm tin của Phố Wall với AI
- 20-11-2026Hé lộ quyền lực thật sự của các 'ông trùm' công nghệ
Chỉ với một chuỗi ký tự tưởng như vô hại, mô hình AI mới của OpenAI đã giúp các chuyên gia an ninh mạng phát hiện lỗ hổng nghiêm trọng trong Java, ngôn ngữ lập trình đang được khoảng 90% doanh nghiệp thuộc Fortune 500 sử dụng. Đáng chú ý, toàn bộ quá trình tìm ra lỗi và phát triển cách khai thác chỉ mất 3 giờ, với chi phí chưa đến 200 USD.
Lỗ hổng có tên Java4Shell nằm trong bộ giải mã Base64 của Java. Đây là thành phần cho phép chuyển dữ liệu nhị phân thành dạng văn bản có thể đọc được. Các nhà nghiên cứu tại công ty an ninh mạng Calif phát hiện rằng, trên một số hệ thống, khi đưa vào bộ giải mã này 64 ký tự "A" liên tiếp, theo sau là một dấu bằng, chương trình có thể gặp lỗi bộ nhớ.
Thông thường, lỗi này chỉ khiến chương trình bị treo hoặc sập do hệ thống bị quá tải bộ nhớ. Tuy nhiên, nhóm nghiên cứu nhận ra rằng nếu điều chỉnh cách lỗi bộ nhớ xảy ra, họ có thể biến nó thành một điểm xâm nhập để chiếm quyền truy cập trái phép vào hệ thống. Kẻ tấn công từ đó có khả năng lấy cắp dữ liệu nhạy cảm hoặc thực thi mã từ xa.
Điều khiến phát hiện này đáng chú ý không chỉ nằm ở mức độ nghiêm trọng của lỗ hổng, mà còn ở tốc độ tìm ra nó. Calif cho biết nhà nghiên cứu phụ trách chỉ mất khoảng một giờ để phát hiện lỗi và thêm hai giờ để phát triển phương thức khai thác. Chi phí sử dụng mô hình AI của OpenAI, tính theo lượng token, chưa đến 200 USD.
Công cụ hỗ trợ nhóm nghiên cứu là GPT-6 Cyber, mô hình AI chuyên về an ninh mạng của OpenAI hiện chưa được phát hành rộng rãi. Phát hiện này cho thấy AI có thể giúp các chuyên gia bảo mật tìm ra những điểm yếu phức tạp trong phần mềm với tốc độ và chi phí thấp hơn đáng kể.
Rủi ro càng lớn khi Java không phải một phần mềm ít người biết đến. Ngôn ngữ lập trình này được sử dụng rộng rãi trong các hệ thống công nghệ, doanh nghiệp và cơ quan chính phủ. Khoảng 90% công ty thuộc danh sách Fortune 500 có sử dụng Java. Điều đó khiến một lỗ hổng trong thành phần cốt lõi của ngôn ngữ này có thể tạo ra phạm vi ảnh hưởng rất rộng, dù không đồng nghĩa tất cả các doanh nghiệp nói trên đều đang bị tấn công.
Một trong những hệ thống mà nhóm Calif chứng minh có thể bị khai thác là Keycloak, nền tảng xác thực và quản lý đăng nhập mã nguồn mở được nhiều tổ chức lớn sử dụng, trong đó có NASA, CERN và UnitedHealthcare. Đây là chi tiết đáng lo ngại bởi Keycloak đóng vai trò kiểm soát quyền truy cập vào các hệ thống và dữ liệu của tổ chức.
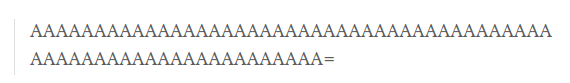
Lỗ hổng này bắt đầu bằng việc gõ hàng loạt chữ A
Bruce Dang, nhà nghiên cứu cấp cao tại Calif, nhận định Java là trái tim của nền kinh tế hiện đại. Ông cho rằng trên thực tế, gần như mọi doanh nghiệp lớn đều có thể chịu ảnh hưởng từ vấn đề này.
Tuy nhiên, lỗ hổng Java4Shell không đồng nghĩa hacker có thể dễ dàng chiếm quyền bất kỳ hệ thống nào đang chạy Java. Calif cho biết việc biến lỗi này thành một công cụ tấn công thực tế không đơn giản. Điều đó tạo thêm thời gian để các tổ chức bảo vệ hệ thống của mình.
Oracle đã phát hành bản cập nhật bảo mật quan trọng vào ngày thứ Ba, dù không nêu đích danh lỗ hổng Java4Shell. Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) cũng kêu gọi các tổ chức khẩn trương cập nhật hệ thống. Dù vậy, Calif ước tính những hệ thống chưa được vá vẫn có thể tiếp tục tồn tại lỗ hổng trong 5-10 năm tới.
Phát hiện mới cũng nối tiếp một trường hợp tương tự hồi tháng trước, khi các nhà nghiên cứu tại Calif sử dụng mô hình AI của OpenAI để tìm ra những lỗ hổng bảo mật nghiêm trọng trong PHP. Đây là công nghệ nền tảng của gần 70% website trên Internet. Việc AI liên tiếp phát hiện điểm yếu trong những công nghệ được sử dụng rộng rãi đang đặt ra câu hỏi về mức độ an toàn của hạ tầng số mà doanh nghiệp và người dùng phụ thuộc mỗi ngày.
Các nhà nghiên cứu gọi mô hình hợp tác giữa con người và AI trong hoạt động tấn công mạng là "centaur hacker", lấy cảm hứng từ sinh vật nửa người nửa ngựa trong thần thoại. Ở giai đoạn hiện tại, con người vẫn đóng vai trò điều khiển và định hướng, còn AI hỗ trợ tìm kiếm lỗ hổng cũng như phát triển phương thức khai thác.
Tuy nhiên, Duong, một nhà nghiên cứu tại Calif, cảnh báo có thể sẽ đến lúc các mô hình AI tự vận hành những cuộc tấn công mà không cần con người điều khiển. Ông không chắc thời điểm đó sẽ đến sau ba tháng hay ba năm, nhưng cho rằng hiện tại, hacker hiệu quả nhất vẫn là sự kết hợp giữa con người và AI.
Điều đáng lo ngại vì thế không chỉ là một lỗi trong Java hay PHP. AI đang giúp rút ngắn đáng kể thời gian tìm kiếm điểm yếu trong những phần mềm làm nền móng cho thế giới số. Khi khả năng phát hiện lỗ hổng ngày càng dễ tiếp cận, cuộc đua giữa những người bảo vệ hệ thống và kẻ muốn khai thác chúng cũng có nguy cơ thay đổi nhanh chóng.
Đời sống & Pháp luật
Theo Đời sống & Pháp luật
Copy link
Link bài gốc
Lấy link!
https://doisongphapluat.nguoiduatin.vn/chi-mat-3-gio-ai-tim-duoc-lo-hong-nghiem-trong-trong-java-chi-bang-cach-nhap-aaaaaaa-a678833.html
CÙNG CHUYÊN MỤC
Anthropic định giá 2.000 tỷ USD: Phép thử niềm tin của Phố Wall với AI
10:16 , 20/11/2026
Hé lộ quyền lực thật sự của các 'ông trùm' công nghệ
09:45 , 20/11/2026