Hacker dùng mật khẩu ‘123456’ để tiếp cận dữ liệu 8,8 triệu người ở Đan Mạch
Một người tự nhận đứng sau vụ xâm nhập hệ thống đăng ký dân cư quốc gia Đan Mạch cho biết đã sử dụng mật khẩu “123456” để tiếp cận tài khoản của một công ty được cấp quyền truy cập dữ liệu. Vụ việc khiến thông tin liên quan đến khoảng 8,8 triệu người bị truy cập trái phép.
Một mật khẩu chỉ gồm 6 chữ số được cho là đã trở thành “chìa khóa” giúp hacker tiếp cận hệ thống chứa dữ liệu cá nhân của hàng triệu người ở Đan Mạch.
Mật khẩu “123456” được cho là cửa ngõ
Trao đổi với tờ Politiken, một người tự nhận đứng sau vụ xâm nhập hệ thống CPR (Central Register of Persons) cho biết họ đã sử dụng mật khẩu “123456” để đăng nhập vào tài khoản của một công ty nhỏ có quyền truy cập cơ sở dữ liệu dân cư quốc gia. Người này nói mật khẩu bị lộ từng thuộc về một nhân viên cũ của công ty.
Thông tin trên xuất hiện sau khi chính phủ Đan Mạch xác nhận một vụ xâm nhập nghiêm trọng, trong đó kẻ không được phép đã lợi dụng quyền truy cập hợp pháp của một doanh nghiệp tư nhân để lấy tên, địa chỉ và số CPR của khoảng 8,8 triệu người. Cơ sở dữ liệu CPR hiện chứa khoảng 11 triệu hồ sơ, bao gồm cả người đang sống, người đã chuyển ra nước ngoài và người đã qua đời.
Một mật khẩu chỉ gồm 6 chữ số được cho là đã trở thành “chìa khóa” giúp hacker tiếp cận hệ thống chứa dữ liệu cá nhân của hàng triệu người ở Đan Mạch. Ảnh: Getty
Theo người tự nhận là hacker, vụ xâm nhập bắt đầu từ một công ty nhỏ của Đan Mạch có quyền truy cập vào hệ thống CPR. Sau khi đăng nhập, người này cho biết đã tạo hai chương trình máy tính để tự động truy xuất thông tin và lưu dữ liệu ra bên ngoài hệ thống.
Tờ Politiken sau đó kiểm tra dữ liệu được cho là liên quan đến vụ xâm nhập. Kết quả cho thấy ít nhất ba tài khoản tại công ty Pays ApS sử dụng mật khẩu “123456”, trong đó có một tài khoản quản trị viên.
Giáo sư Jens Myrup Pedersen, thuộc Khoa Kỹ thuật Điện và Máy tính, Đại học Aarhus, đánh giá cách bảo vệ này là “vô vọng”. Theo ông, “123456” nằm trong nhóm những mật khẩu đầu tiên mà một kẻ tấn công có thể thử khi dò tìm các mật khẩu phổ biến.
Pays ApS là một công ty công nghệ và dịch vụ dữ liệu tại đảo Funen. Doanh nghiệp này có quyền truy cập hợp pháp vào CPR để phục vụ việc tra cứu dữ liệu cho khách hàng. Ngày 9/10, giám đốc điều hành Sophie Laursen xác nhận quyền truy cập của công ty đã bị lợi dụng trong vụ việc.
Tuy nhiên, cơ quan chức năng Đan Mạch chưa xác nhận “123456” là mật khẩu được sử dụng để thực hiện vụ xâm nhập. Đây là thông tin do người tự nhận là hacker cung cấp và được Politiken điều tra, trong khi danh tính người này vẫn chưa được công khai.
8,8 triệu hồ sơ bị truy cập
Ngày 5/10, Bộ Nghiên cứu, Giáo dục và Kỹ thuật số Đan Mạch thông báo CPR đã phát hiện một sự cố an ninh nghiêm trọng. Kẻ không được phép đã lợi dụng quyền truy cập hợp pháp của một doanh nghiệp tư nhân để lấy tên, địa chỉ và số CPR của khoảng 8,8 triệu người đăng ký trong hệ thống.
Con số này lớn hơn đáng kể so với dân số khoảng 6 triệu người của Đan Mạch. Nguyên nhân là CPR không chỉ lưu dữ liệu của những người đang sinh sống trong nước mà còn bao gồm người đã di cư và người đã qua đời.
Theo cơ quan quản lý CPR, vụ việc không bao gồm tên và địa chỉ của những người đã đăng ký chế độ bảo vệ tên và địa chỉ. Quyền truy cập của doanh nghiệp liên quan đã bị chặn, trong khi cảnh sát và các cơ quan chức năng tiếp tục điều tra.
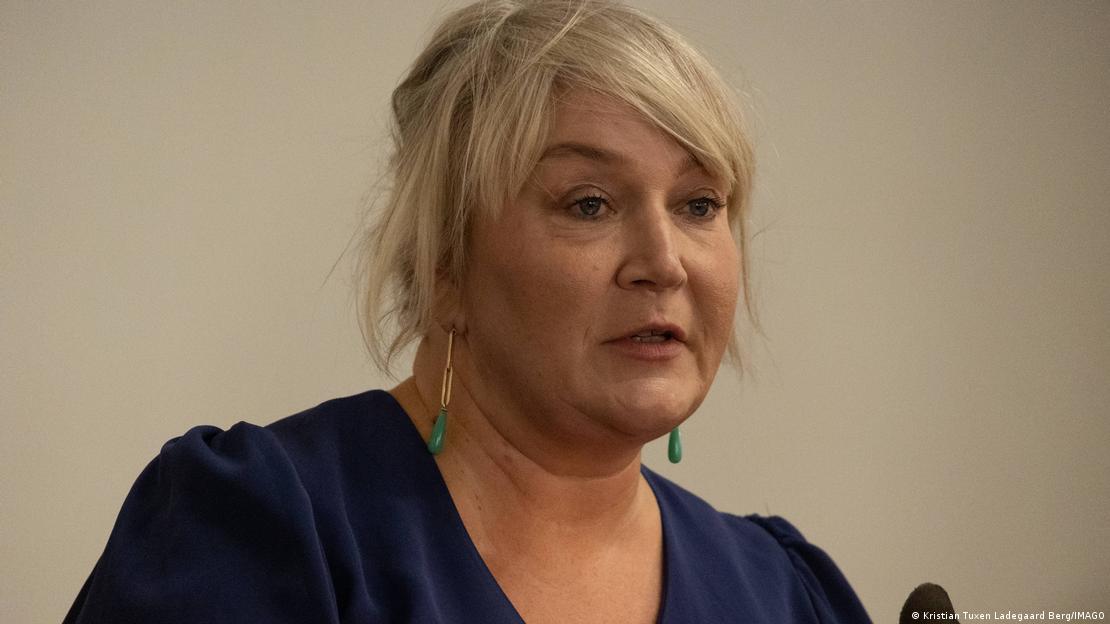
Bộ trưởng Kỹ thuật số Đan Mạch Christina Egelund cho rằng vụ rò rỉ dữ liệu là “rất nghiêm trọng”. Ảnh: DW
Cơ quan Bảo vệ Dữ liệu Đan Mạch cho biết đã nhận được thông báo về vụ việc vào ngày 4/10. Hồ sơ cho thấy một lượng rất lớn truy vấn tự động đã được thực hiện nhằm xác định các số CPR hợp lệ. Cơ quan này đang điều tra cách thức vụ việc xảy ra và trách nhiệm của các bên liên quan.
Theo các báo cáo được The Register dẫn lại, hoạt động truy cập diễn ra trong tháng 9 và kẻ tấn công đã thực hiện khoảng 14 triệu lượt tra cứu tự động trong thời gian này. Hoạt động bất thường chỉ được phát hiện vào ngày 2/10, sau khi một nhân viên nhận thấy lượng truy vấn bất thường thể hiện trên hóa đơn của công ty.
Điều này khiến vụ việc trở nên đáng chú ý không chỉ bởi mật khẩu bị cáo buộc quá yếu, mà còn bởi quy mô hoạt động bất thường đã diễn ra trong nhiều ngày trước khi bị phát hiện.
Bộ trưởng Kỹ thuật số Christina Egelund thừa nhận các biện pháp bảo mật xung quanh quyền truy cập của công ty vào CPR “chưa đủ tốt”, đồng thời yêu cầu tiến hành một cuộc rà soát an ninh toàn diện đối với hệ thống.
Hacker nói không định bán dữ liệu
Người tự nhận thực hiện vụ xâm nhập nói với Politiken rằng họ không có ý định bán hoặc công khai số CPR đã lấy được. Người này cũng cho biết bản thân “thực sự sốc” trước mức độ yếu kém của hệ thống bảo mật.
Để mô tả cách nhìn của mình về vụ việc, hacker ví tình huống như việc một chiếc vali chứa vật liệu cực kỳ nguy hiểm bị bỏ mặc tại nhà ga: việc lấy chiếc vali là sai, nhưng người sở hữu cũng không nên để nó ở một nơi không được bảo vệ.
Người này còn cung cấp cho Politiken một tệp chứa các số CPR. Tờ báo chuyển tệp cho Emil Hørning, chuyên gia an ninh mạng tại công ty Defend Denmark. Ông đánh giá lời kể của người tự nhận là hacker có vẻ đáng tin và phương thức được mô tả là khả thi. Dù vậy, danh tính người đứng sau vụ xâm nhập vẫn chưa được cơ quan chức năng xác nhận.
Với khoảng 8,8 triệu hồ sơ bị truy cập, vụ việc trở thành một trong những sự cố rò rỉ dữ liệu cá nhân nghiêm trọng tại Đan Mạch trong thời gian gần đây. Nhà chức trách hiện tiếp tục điều tra nguồn gốc vụ xâm nhập và rà soát toàn bộ hệ thống CPR để ngăn một sự cố tương tự tái diễn.
Nguồn: Politiken, DW, The Register, Tom’s Hardware
Đời sống & Pháp luật
Theo Đời sống & Pháp luật
Copy link
Link bài gốc
Lấy link!
https://doisongphapluat.nguoiduatin.vn/hacker-dung-mat-khau-123456-de-tiep-can-du-lieu-8-8-trieu-nguoi-o-dan-mach-a671719.html
Từ Khóa:
CÙNG CHUYÊN MỤC