Ngày 25/10, Agribank, BIDV, VietinBank cùng phát cảnh báo khẩn
Agribank, BIDV và VietinBank liên tiếp phát khuyến cáo đề nghị khách hàng cập nhật hệ điều hành iOS. Động thái diễn ra khi biến thể mới của mã độc DarkSword được phát hiện, hoạt động kín đáo hơn, có thể đánh cắp mật khẩu lưu trên iPhone.
Ngày 25/10, Agribank, BIDV và VietinBank cùng khuyến cáo khách hàng chủ động cập nhật iOS lên phiên bản mới nhất tương thích với thiết bị.
Theo BIDV, mã độc DarkSword có thể khai thác lỗ hổng bảo mật trên iOS để xâm nhập iPhone khi người dùng truy cập website hoặc quảng cáo chứa mã độc, từ đó đánh cắp mật khẩu, thông tin xác thực và dữ liệu cá nhân, tiềm ẩn nguy cơ mất an toàn tài khoản ngân hàng. VietinBank gọi tên cụ thể P7 DarkSword, mô tả đây là bộ công cụ khai thác lỗ hổng trên iPhone và khuyến nghị khách hàng cập nhật iOS ngay trong ngày.
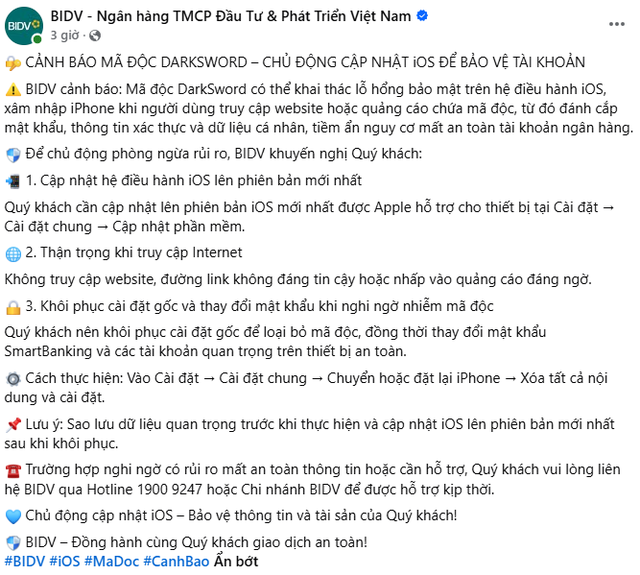
Cảnh báo của BIDV
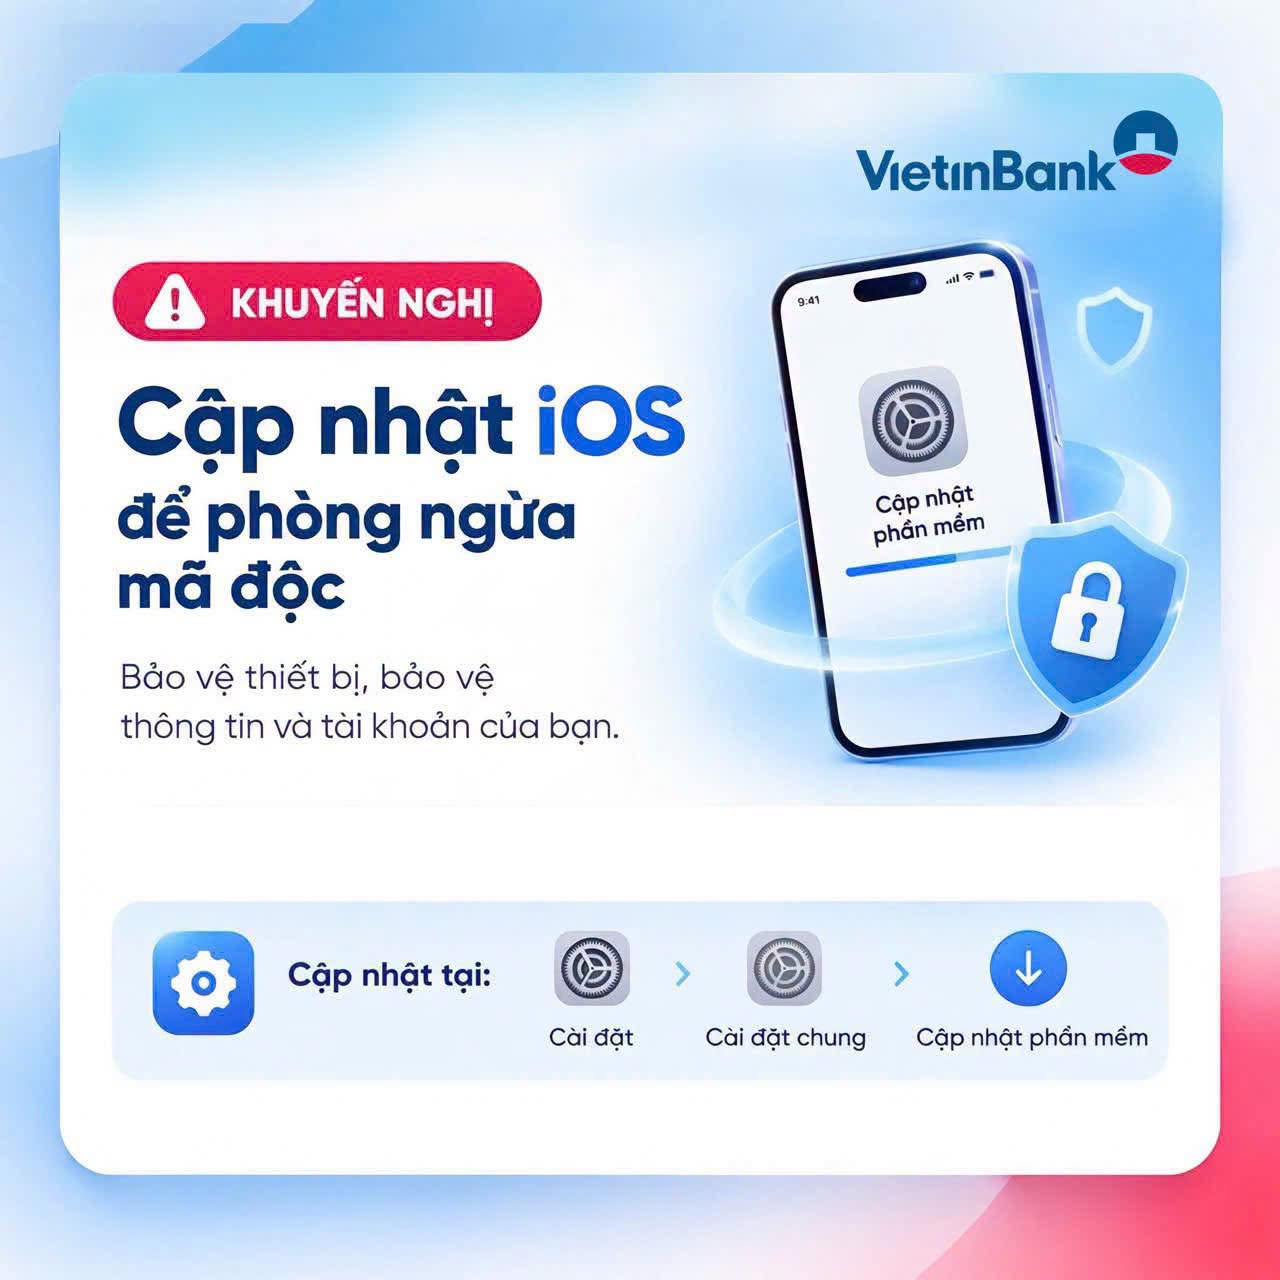
Cảnh báo của VietinBank
Agribank đặt khuyến cáo trong bối cảnh mã độc và các thủ đoạn lừa đảo trực tuyến ngày càng tinh vi. Ngoài việc cập nhật iOS lên phiên bản có bản vá bảo mật mới nhất, ngân hàng này lưu ý khách hàng tuyệt đối không truy cập đường link lạ gửi qua tin nhắn, email hay mạng xã hội, không tải hoặc cài đặt tệp, ứng dụng từ nguồn không rõ ràng. Agribank cũng nhắc khách hàng không cung cấp thông tin tài khoản, mật khẩu, mã OTP cho bất kỳ ai và không nhập thông tin xác thực ngân hàng qua đường link hoặc ứng dụng không đáng tin cậy.
Trong báo cáo công bố ngày 9/10, công ty an ninh mạng iVerify cho biết đã phát hiện P7 DarkSword, một biến thể chưa từng được ghi nhận trước đây của phần mềm độc hại liên quan đến chuỗi khai thác lỗ hổng DarkSword trên iPhone. Phát hiện này xuất phát từ cuộc điều tra một thiết bị iPhone bị nhiễm mã độc của nhân viên tại một tổ chức tài chính vào tháng 8/2026.
Đầu năm nay, Google và iVerify từng công bố hai công cụ tấn công iPhone tinh vi mang tên Coruna và DarkSword. Cả hai đều kết hợp nhiều lỗ hổng trong hệ điều hành iOS để xâm nhập những thiết bị đang sử dụng phiên bản phần mềm lỗi thời.
Đáng chú ý, P7 để lại ít dấu vết hơn trên thiết bị, khiến các dấu hiệu nhận diện từng dùng cho những biến thể trước không còn đáng tin cậy. Tin tốt là P7 không khai thác lỗ hổng iOS mới mà là phiên bản mã độc mới được cài sau khi cuộc tấn công DarkSword thành công. Nói cách khác, iPhone đã được vá vẫn an toàn trước biến thể này.
Trường hợp nghi ngờ thiết bị đã nhiễm mã độc, BIDV khuyến nghị khách hàng sao lưu dữ liệu quan trọng rồi khôi phục cài đặt gốc bằng cách vào Cài đặt, chọn Cài đặt chung, Chuyển hoặc đặt lại iPhone và Xóa tất cả nội dung và cài đặt. Sau khi khôi phục, cần cập nhật iOS ngay, đồng thời đổi mật khẩu ứng dụng ngân hàng cùng các tài khoản quan trọng trên một thiết bị an toàn.
Việt Nam hàng ngày
Theo Việt Nam hàng ngày
Copy link
Link bài gốc
Lấy link!
https://vietnamdaily.kienthuc.net.vn/ngay-2510-agribank-bidv-vietinbank-cung-phat-canh-bao-khan-post4296608547.html
Từ Khóa:
CÙNG CHUYÊN MỤC
Có bao nhiêu tiền thì sẽ trở thành khách VIP của Vietcombank?
08:05 , 25/10/2026