Khi tủ lạnh bị hacker tấn công - Lỗ hổng của cả nền kinh tế kết nối
Làn sóng tấn công các hệ thống làm lạnh tại châu Âu mới đây phơi bày một lỗ hổng đáng lo ngại của nền kinh tế kết nối: những thiết bị bình thường, thậm chí tầm thường đang trở thành cửa ngõ để tội phạm mạng gây gián đoạn hoạt động kinh tế và đời sống.
- 04-11-2026Những “con quái vật” ngủ yên ngay trong nhà bạn: AI có thể giúp hacker đánh thức chúng mà không ai biết
- 04-11-2026Tủ lạnh bị hack: Mối nguy mới khi mọi thứ đều kết nối Internet
- 03-11-2026Sau Pháp, hacker tiếp tục đánh úp siêu thị tại 7 nước châu Âu: Tủ lạnh nóng đến 50 độ C, hàng tỷ đồng thực phẩm bị hư hỏng
Không cần đánh cắp dữ liệu ngân hàng, chiếm quyền kiểm soát máy chủ chính phủ hay phá hoại một nhà máy điện, hacker vẫn có thể gây thiệt hại hàng loạt bằng cách can thiệp vào hệ thống điều khiển những chiếc tủ lạnh trong siêu thị.
Hệ thống làm lạnh của nhiều siêu thị châu Âu bị tin tặc xâm nhập. Minh họa: Getty Images
Cách thức tấn công
Đầu tháng 11, một cuộc tấn công mạng bất thường lan rộng tại nhiều quốc gia châu Âu, nhắm vào hệ thống làm lạnh của các siêu thị. Thay vì đánh cắp dữ liệu khách hàng hay chiếm đoạt tiền, những kẻ tấn công tìm cách thay đổi nhiệt độ vận hành của các tủ lạnh và tủ đông, khiến thực phẩm nhanh chóng hư hỏng.
Theo Reuters, sự cố ngày 2/11 ảnh hưởng các hệ thống bán lẻ tại Bỉ, Luxembourg, Thụy Điển, Ireland và một số quốc gia khác. Các tập đoàn bán lẻ như Ahold Delhaize, Colruyt, ICA, Coop, Carrefour và Musgrave đều ghi nhận sự cố.
Tại Bỉ, Carrefour xác nhận 15 cửa hàng bị ảnh hưởng; tại Ireland, 13 cửa hàng SuperValu gặp sự cố. Một số cửa hàng IKEA cũng nằm trong diện bị tác động.
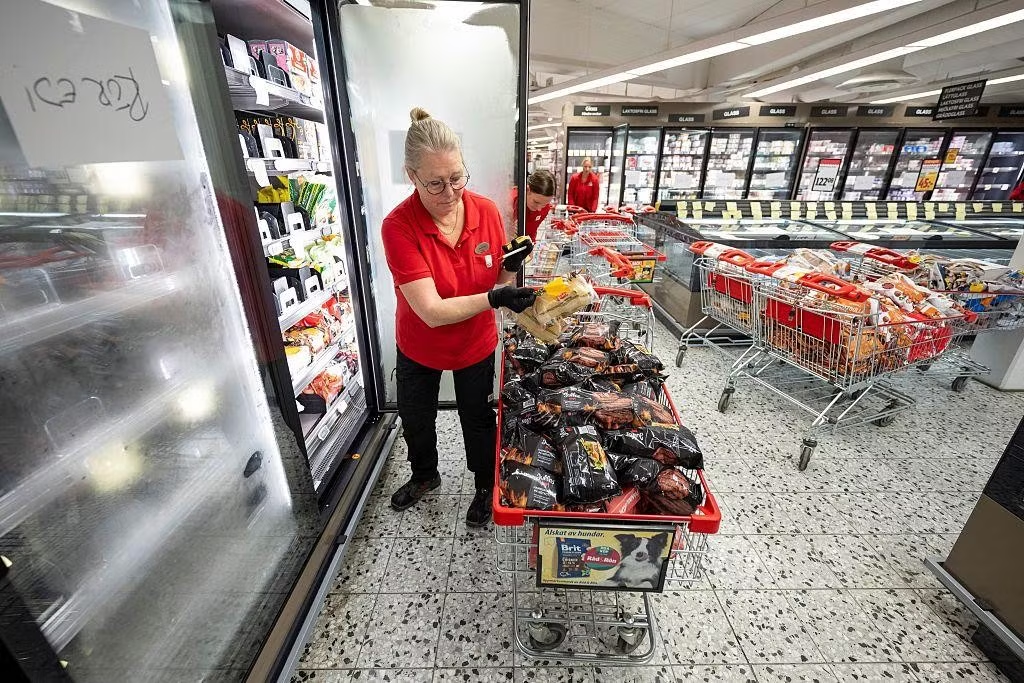
Ở Thụy Điển, một cửa hàng thuộc chuỗi ICA ghi nhận toàn bộ tủ đông tăng nhiệt độ lên tới 50 độ C. Nhân viên chỉ phát hiện sự việc nhiều giờ sau khi hệ thống bị can thiệp. Không ít cơ sở buộc phải loại bỏ lượng lớn thực phẩm để bảo đảm an toàn cho người tiêu dùng.
Đây không phải sự cố đơn lẻ. Khoảng ba tuần trước đó, một đợt tấn công tương tự xảy ra tại Pháp, ảnh hưởng đến hàng trăm cửa hàng thuộc các chuỗi bán lẻ. Một số hệ thống làm lạnh bị điều chỉnh nhiệt độ bất thường, gây thiệt hại thực phẩm và thậm chí xảy ra cháy tại một số địa điểm.
Điều khiến giới chuyên gia an ninh mạng đặc biệt quan tâm là cách thức tấn công. Tin tặc không cần đột nhập cửa hàng, phá hoại thiết bị hay trực tiếp tiếp xúc với hàng hóa, mà chỉ cần tìm được đường vào hệ thống điều khiển kỹ thuật số để biến những chiếc tủ lạnh vốn được thiết kế nhằm bảo quản thực phẩm thành công cụ gây thiệt hại.
Các nhà chức trách châu Âu đang điều tra, chưa xác định được danh tính thủ phạm, động cơ hay mối liên hệ chắc chắn giữa các đợt tấn công. Chưa có bằng chứng công khai cho thấy đây là một chiến dịch do một quốc gia đứng sau.
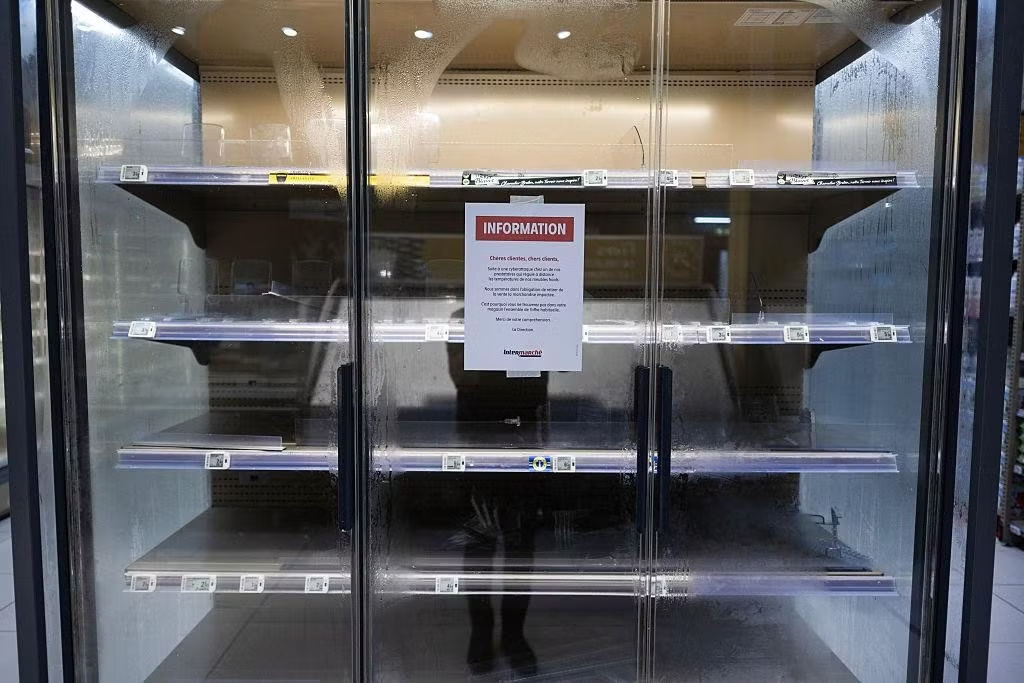
Sau khi hệ thống làm lạnh, kho trữ đông bị hacker tăng nhiệt độ, không ít siêu thị buộc phải loại bỏ lượng lớn thực phẩm để bảo đảm an toàn cho người tiêu dùng. Ảnh: Getty Images
Cánh cửa vô hình mở ra từ những thiết bị kết nối
Đằng sau một chiếc tủ lạnh công nghiệp trong siêu thị hiện đại là cả một hệ thống công nghệ phức tạp. Bộ điều khiển, cảm biến nhiệt độ, máy nén, hệ thống xả đá và phần mềm giám sát được kết nối để duy trì điều kiện bảo quản thực phẩm. Nhờ đó, nhân viên có thể theo dõi nhiệt độ hàng chục, thậm chí hàng trăm thiết bị từ một trung tâm quản lý, thay vì phải kiểm tra từng chiếc tủ.
Nhiều hệ thống còn cho phép nhà cung cấp và đơn vị bảo trì truy cập từ xa để kiểm tra, điều chỉnh thông số hoặc khắc phục sự cố. Đây chính là một trong những lợi ích quan trọng của Internet vạn vật (IoT), công nghệ kết nối các thiết bị vật lý với mạng Internet để thu thập dữ liệu và thực hiện những tác vụ tự động.
Nhưng sự tiện lợi cũng tạo ra một cánh cửa mới cho hacker.
Theo nghiên cứu công bố tháng 8 của nhóm chuyên gia an ninh mạng Team82 thuộc công ty an ninh mạng toàn cầu Claroty, bộ điều khiển Danfoss AK-SM 800A (được sử dụng trong các hệ thống làm lạnh tại siêu thị, kho lạnh và nhà xưởng) có những lỗ hổng bảo mật nghiêm trọng. Các nhà nghiên cứu phát hiện cơ chế xác thực ẩn có thể bị lợi dụng để vượt qua quy trình đăng nhập thông thường, cùng những lỗi trong giao diện quản trị có khả năng dẫn đến thực thi mã từ xa và làm gián đoạn hoạt động của thiết bị, theo Cybersecurity Dive.
Danfoss đã phát hành bản cập nhật phần mềm để khắc phục các lỗ hổng này. Trong khuyến cáo an ninh DSA-2025-08-01, hãng xác định hai lỗ hổng CVE-2025-41451 và CVE-2025-41452, ảnh hưởng đến các phiên bản AK-SM 8xxA trước phiên bản 4.3.1.
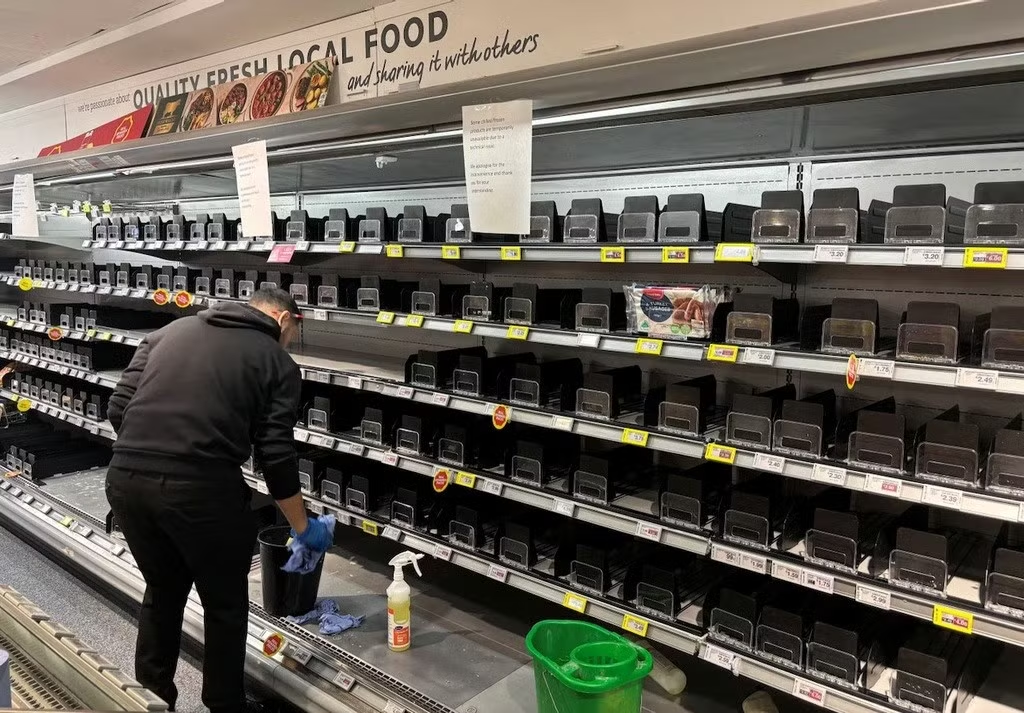
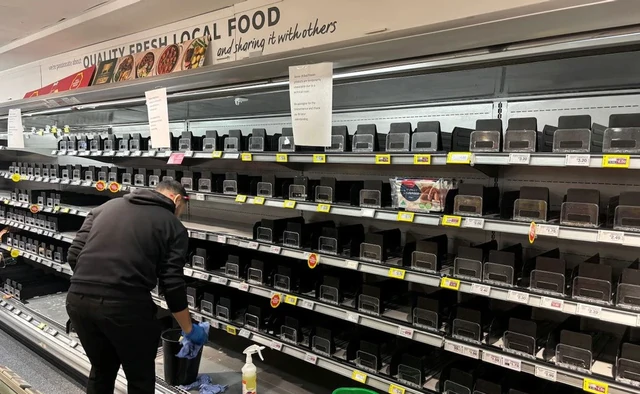
Một nhân viên dọn dẹp chiếc tủ lạnh trống tại một siêu thị SuperValu. SuperValu, chuỗi siêu thị lớn thứ ba tại Ireland, cho biết hôm 2/11 rằng, các hệ thống làm lạnh thuộc một dòng máy cụ thể tại 13 trong số 223 cửa hàng của hãng đã bị ảnh hưởng bởi một sự cố mạng. Kết quả là các sản phẩm cần bảo quản lạnh hoặc đông lạnh tại những địa điểm này đã bị rút khỏi kệ hàng. Ảnh chụp tại Dublin, Ireland, ngày 2/11/2026. Ảnh: Reuters
Điều đáng nói là các thiết bị điều khiển công nghiệp thường có vòng đời sử dụng dài, trong khi việc cập nhật phần mềm, thay đổi mật khẩu mặc định và kiểm tra cấu hình bảo mật không phải lúc nào cũng được thực hiện thường xuyên. Một số hệ thống được lắp đặt từ nhiều năm trước, khi nguy cơ tấn công mạng đối với thiết bị dân dụng và công nghiệp chưa được đánh giá đầy đủ.
Một khi chiếm được quyền truy cập vào hệ thống điều khiển, hacker có thể can thiệp vào các thông số vận hành, khiến thiết bị hoạt động sai lệch hoặc ngừng thực hiện chức năng cần thiết. Với hệ thống làm lạnh, hậu quả có thể là nhiệt độ tăng cao, thực phẩm hư hỏng và hoạt động kinh doanh bị đình trệ.
Tuy nhiên, cần phân biệt giữa lỗ hổng đã được các nhà nghiên cứu phát hiện và nguyên nhân trực tiếp của những vụ tấn công tại châu Âu. Hiện chưa có kết luận công khai xác nhận các hacker trong những vụ việc này đã khai thác chính xác những lỗ hổng Danfoss nói trên.
Một chi tiết khác cũng đáng chú ý: không phải thiết bị nào bị tấn công cũng nhất thiết phải kết nối trực tiếp với Internet. Hacker có thể tiếp cận thông qua mạng riêng, kết nối 4G/5G, hệ thống của nhà cung cấp dịch vụ hoặc một thiết bị trung gian đã bị xâm nhập.
Hacker không thể tấn công từ xa một chiếc tủ lạnh hoàn toàn không kết nối mạng. Nhưng một thiết bị không kết nối Internet trực tiếp vẫn có thể gặp nguy hiểm nếu nó nằm trong mạng nội bộ có kết nối với bên ngoài.
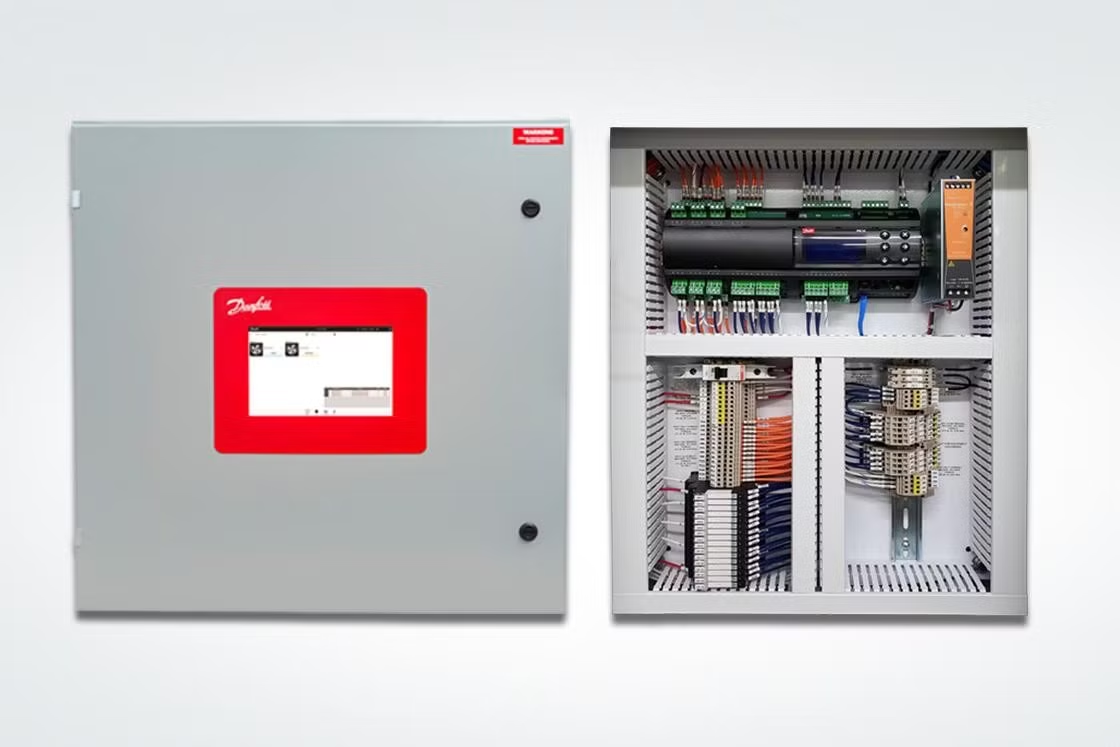
Các tủ điện phân tán cho hệ thống làm lạnh công nghiệp. Ảnh: Danfoss
Từ tủ lạnh đến nhà máy điện: Lỗ hổng của cả nền kinh tế kết nối
Vụ tấn công các siêu thị châu Âu cho thấy ranh giới giữa thế giới mạng và thế giới vật lý ngày càng mong manh. Một hành động vốn chỉ diễn ra trên màn hình máy tính có thể dẫn tới hậu quả trực tiếp ngoài đời thực: thực phẩm bị hủy bỏ, cửa hàng gián đoạn hoạt động, doanh nghiệp chịu thiệt hại và người tiêu dùng đối mặt nguy cơ mất an toàn thực phẩm.
Đây là đặc điểm đáng lo ngại của các hệ thống công nghệ vận hành (OT), vốn được sử dụng để điều khiển, giám sát các thiết bị và quy trình vật lý. Khác với hệ thống công nghệ thông tin (IT) chủ yếu xử lý dữ liệu, hệ thống OT trực tiếp tác động đến hoạt động của máy móc, dây chuyền sản xuất, hệ thống điện, nước, điều hòa và các hạ tầng thiết yếu.
Khi OT ngày càng được kết nối với IT và Internet để tăng hiệu quả quản lý, những nguy cơ an ninh mạng cũng lan rộng. Một lỗ hổng trong hệ thống điều khiển nhiệt độ có thể làm hỏng hàng hóa; một lỗ hổng trong hệ thống điều khiển kho lạnh có thể ảnh hưởng đến chuỗi cung ứng thực phẩm; còn một cuộc tấn công vào hệ thống quản lý năng lượng có thể gây gián đoạn hoạt động của cả cơ sở sản xuất.
Các lĩnh vực khác cũng đối mặt nguy cơ tương tự. Bệnh viện sử dụng hệ thống điều khiển nhiệt độ, thông gió và bảo quản thuốc; nhà máy phụ thuộc vào các bộ điều khiển lập trình để vận hành dây chuyền; hệ thống cấp nước và điện ngày càng dựa vào cảm biến và phần mềm giám sát từ xa. Những thiết bị này vốn được thiết kế để giúp hoạt động hiệu quả hơn, nhưng cũng có thể trở thành điểm yếu nếu không được bảo vệ đúng mức.
Một nghiên cứu của Claroty về hệ thống làm lạnh Danfoss cho thấy hàng nghìn giao diện quản trị thiết bị có thể được tìm thấy trên Internet. Điều này làm gia tăng nguy cơ các hệ thống công nghiệp bị phát hiện, dò quét và trở thành mục tiêu tấn công.
Đáng lo ngại hơn, không phải cuộc tấn công nào cũng nhằm mục đích tống tiền. Trong khi ransomware thường mã hóa dữ liệu để đòi tiền chuộc, những vụ việc tại các siêu thị châu Âu cho thấy khả năng hacker can thiệp trực tiếp vào hoạt động của thiết bị, gây thiệt hại vật chất mà không nhất thiết phải đánh cắp bất kỳ thông tin nào. Một số chuyên gia đặt giả thuyết đây có thể là hành vi phá hoại, nhưng động cơ thực sự vẫn chưa được xác định.
Trước nguy cơ này, các doanh nghiệp bán lẻ châu Âu đang khẩn trương rà soát hệ thống. Reuters ngày 3/11 đưa tin, chuỗi Coop của Thụy Điển đã ngắt kết nối Internet đối với các hệ thống làm lạnh bị ảnh hưởng, đồng thời chuyển đổi một số thiết bị từ kết nối 4G sang 5G và modem mới. Tuy nhiên, việc ngắt kết nối chỉ giúp giảm nguy cơ bị xâm nhập từ bên ngoài, chứ không thể thay thế việc vá lỗ hổng và nâng cấp hệ thống.
Các chuyên gia khuyến cáo doanh nghiệp cần tránh để giao diện quản trị thiết bị công nghiệp tiếp xúc trực tiếp với Internet; sử dụng mạng riêng ảo (VPN) và phân đoạn mạng để hạn chế phạm vi truy cập; thay mật khẩu mặc định, cập nhật phần mềm thường xuyên và kiểm soát chặt chẽ quyền truy cập của nhà cung cấp dịch vụ. Quan trọng hơn, các hệ thống điều khiển thiết yếu cần được xây dựng cơ chế vận hành an toàn ngay cả khi mất kết nối mạng hoặc bị tấn công.
Trong kỷ nguyên IoT, một chiếc tủ lạnh không còn đơn thuần là thiết bị bảo quản thực phẩm, cũng như một cảm biến nhiệt độ không chỉ là công cụ đo lường. Khi được kết nối vào mạng lưới vận hành của doanh nghiệp, chúng trở thành một phần của hạ tầng kinh tế. Điều đó cũng đồng nghĩa, an ninh mạng không còn là câu chuyện riêng của các ngân hàng, cơ quan chính phủ hay tập đoàn công nghệ. Nó bắt đầu từ những thiết bị bình thường nhất trong đời sống.
Hacker có thể không cần đánh sập một ngân hàng để gây thiệt hại cho nền kinh tế. Đôi khi, chỉ cần khiến những chiếc tủ lạnh trong siêu thị ngừng làm lạnh, chúng đã có thể tạo ra một cuộc khủng hoảng rất thật ở thế giới bên ngoài màn hình máy tính.
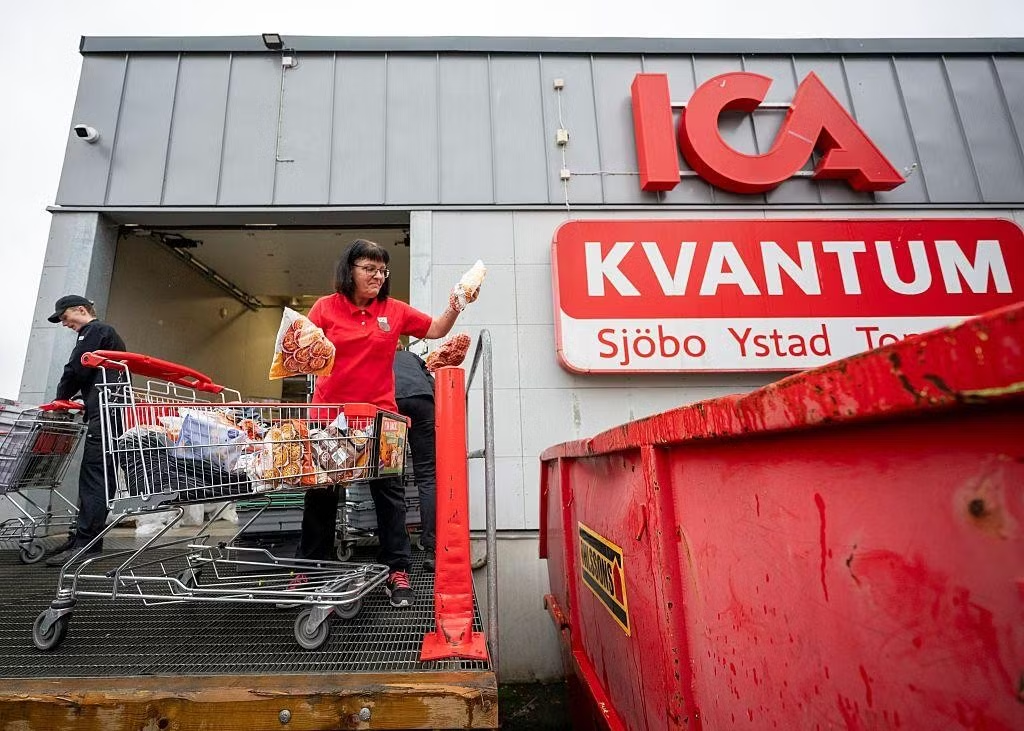
Với hệ thống làm lạnh, hậu quả của việc hacker tấn công có thể là nhiệt độ tăng cao, thực phẩm hư hỏng và hoạt động kinh doanh bị đình trệ. Ảnh: ICA
Tiền phong
Theo Tiền phong
Copy link
Link bài gốc
Lấy link!
https://tienphong.vn/khi-tu-lanh-bi-hacker-tan-cong-lo-hong-cua-ca-nen-kinh-te-ket-noi-post1891348.tpo
Từ Khóa:
CÙNG CHUYÊN MỤC
Ông Trump chúc mừng đảng Dân chủ giành lưỡng viện quốc hội, cam kết hợp tác
14:32 , 04/11/2026